この記事の内容

あやね
エアギャップ環境でのUIデザインは、一般的なソフトウェアをインターネットなしで設置するだけでは成立しません。隔離環境で使える業務には、ライセンス、認証、フォント、ライブラリ、画像、コメント、バージョン管理、操作デモ、開発への引き継ぎ、更新、ログ、バックアップ、サポートへの対応が必要です。重要な依存先が公開エンドポイントを必要とするなら、それは完全なエアギャップではなく接続を制限したネットワークです。Pixsoのプライベート導入を検討する際も、この区別から要件を整理します。
1. エアギャップ・接続制限ネットワーク・オフライン編集を定義する
ツールを評価する前に、用語を正確にそろえます。
- エアギャップ:信頼されていないネットワークへの直接的な接続経路がない環境です。データとソフトウェアは、承認された移送手順だけを通って境界を越えます。
- 接続制限ネットワーク:管理されたゲートウェイを通じ、許可リストにある限られた内部・外部サービスへ接続できる環境です。
- 社内イントラネットへの導入:デザインサービスは組織のネットワーク内で動きますが、ライセンス、更新、テレメトリー、メール、AI、サポートを外部に依存している可能性があります。
- デスクトップでのオフライン編集:個々のアプリとローカルファイルをネットワークなしで使えますが、集中管理された共同作業は利用できない場合があります。
プロジェクトごとに必要な方式を記録します。防衛関連の案件では隔離区画が必要でも、製造業のチームには広域ネットワークが止まっても安定して社内協業できれば十分な場合があります。業務上の必要性なく最も厳しい分類を当てはめると、費用が増え、使いやすさが損なわれることがあります。
ネットワークの境界だけでなく、認定・承認の対象範囲も定めます。デザイナーの端末、ブラウザやデスクトップクライアント、共有ストレージ、バックアップ、認証、ログ収集、移送用端末、開発者の端末、プレゼンテーション機器を含めます。デザインサーバーが隔離されていても、同期エージェント、共有クリップボード、リモートデスクトップ、未管理の可搬媒体が端末間でネットワークを橋渡しする場合があります。
2. 外部依存をすべて洗い出す
導入前に依存関係台帳を作り、次を含めます。
- ライセンスの有効化、更新、シート数の照合
- IDプロバイダー、ディレクトリ、多要素認証、メール通知
- アプリのパッケージ、コンテナー、OS更新、脆弱性情報のフィード
- フォント、アイコン集、ストック画像、プラグイン、テンプレート、コミュニティ素材
- AIモデルのエンドポイントとコンテンツ処理サービス
- テレメトリー、クラッシュ報告、診断、ベンダーサポート
- オブジェクトストレージ、データベース、検索、キャッシュ、バックアップ先
- コードリポジトリ、課題管理、研究開発システム、DevOps連携
- 書き出し先と可搬媒体を扱う手順
各依存先を、同梱、内部、外部への接続許可済み、代替可能、任意、禁止に分類し、利用できないときの動作を試します。任意の分析用エンドポイントに到達できないだけで、保存やファイルへのアクセスが失われるべきではありません。
素材の来歴も記録します。フォント、アイコン、画像、プラグイン、テンプレート、デザインシステムの更新には、承認された入手元、版、ライセンス、必要に応じたチェックサム、管理責任者を設定します。セキュリティレビューを助け、隔離チームが出所不明の素材を使い続ける事態を防ぎます。
3. 隔離環境のプロダクトデザイン業務を設計する
ネットワーク境界を適用した後も、業務を進められる必要があります。チームが次の作業をどう行うか定めます。
- デザインファイルと承認済みフォントの作成・取り込み
- 共有コンポーネント、スタイル、トークン、管理責任の維持
- 担当者を特定したコメントと判断のレビュー
- 隔離区画内でのインタラクティブなフローの提示
- バージョンの管理と以前の状態の復元
- 仕様、素材、注釈の開発者への引き継ぎ
- 承認済み資料の環境内外への移送
- 方針に従った内容の保管または廃棄
隔離への対応を、未管理のUSBコピーやスクリーンショットへの逆戻りで済ませないでください。マルウェア検査、内容検査、来歴確認、承認、記録を備えた移送用端末や手順を使います。元のデザインファイルと、実装用に書き出した素材は区別できる状態にします。
認証にもオフライン時の計画が必要です。主な企業認証サービスが隔離区画の外にある場合、内部のIDプロバイダー、同期したディレクトリ、ローカルアカウントの運用に対応できるか確認します。緊急時の管理者アクセス、認証情報の定期更新、退職者の権限削除、定期的なアクセスレビューを定めます。
開発への引き継ぎも同じ境界内で設計します。専用ビューでファイルを確認するのか、内部リポジトリ経由で承認済み素材を受け取るのか、管理されたパイプラインでトークンを利用するのかを決めます。生成コードは、対象フレームワーク、アクセシビリティ、安全性の基準、既存コンポーネントに照らして確認してください。隔離を理由に通常の開発レビューを省略しないようにします。
ユーザー調査と関係者レビューも計画します。外部参加者が区画内に入れない場合は、機密情報を除いたデモ、承認済みの録画、別の低機密環境が必要になることがあります。未管理のファイルを取り込んだり、制限された画面を漏らしたりせずに、意見を戻す方法を定めます。
4. 更新・脆弱性対応・サポートを計画する
検証済みの修正を受け取れない隔離アプリは、かえって安全性が下がる場合があります。署名などで真正性を確認できるリリース成果物、チェックサム、リリースノート、依存情報、対応する更新経路、ロールバック手順を求めます。パッケージの持ち込み方法、検査・承認する人、重要な更新を試すまでの時間を定めてください。
可能なら非本番環境と復旧環境を用意します。データベース移行とアプリのロールバックを予行します。バックアップは、ファイル、メタデータ、ライブラリ、認証IDの対応関係、設定、ログ、独自連携を対象にします。公開インターネットに頼らず復元できるか試してください。
通常のリリース受け入れ日程と緊急経路を設けます。通常版は互換性とセキュリティのテスト後に取り込み、重大な脆弱性には迅速な審査が必要になる場合があります。導入版、既知の問題、サポート状況、失敗した更新、復元可能な最古のバックアップを追跡します。区画や拠点間で、計画外にバージョンがずれないようにします。
サポートも安全に境界を越える必要があります。真のエアギャップでは、機密情報を除いた診断データを承認済み手順で移送するか、必要に応じて現地サポートを利用します。外部接続を認める接続制限ネットワークでは、明示的に許可されたゲートウェイ経由の、時間を限定した監督下のセッションも選択肢です。この方式は真のエアギャップとは区別します。承認とベンダーの操作を記録し、独自変更がサポートや更新に与える影響も確認します。
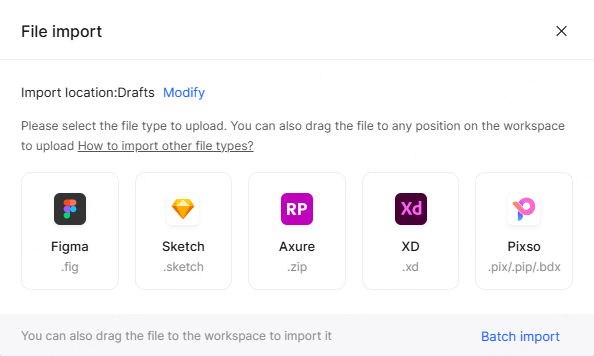
5. 原則として外向き通信を拒否する試行環境でPixsoを検証する
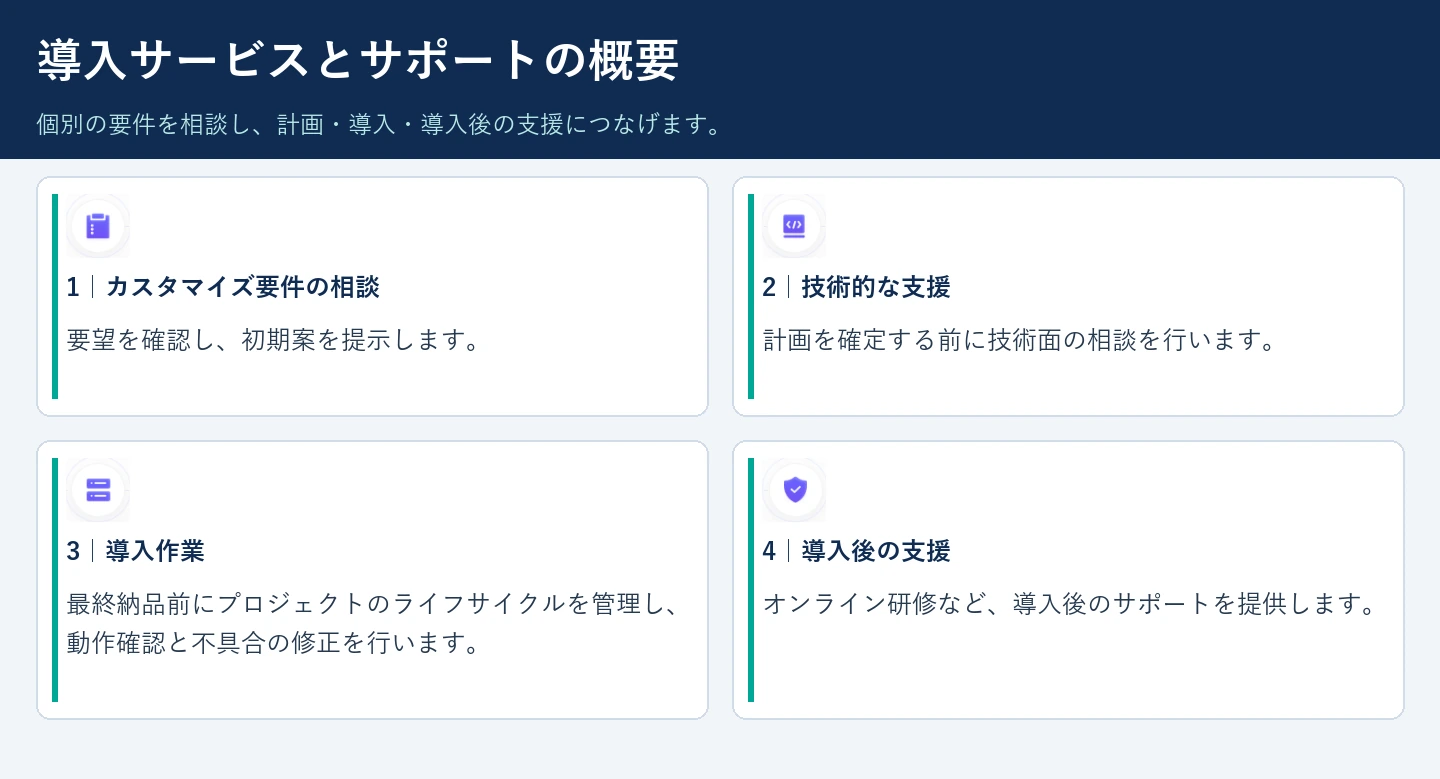
Pixsoの公式プライベート導入ページでは、イントラネット、プライベートクラウド、パブリッククラウド、および単一ノード・クラスター構成の選択肢を案内しています。権限管理、メンバー操作ログ、企業向けリソース、研究開発管理やDevOpsシステムとの連携に向けたカスタマイズも紹介されていますが、具体的な連携範囲は導入前に確認する必要があります。このページだけで完全なエアギャップ構成が証明されるわけではないため、隔離性は試験要件として扱います。
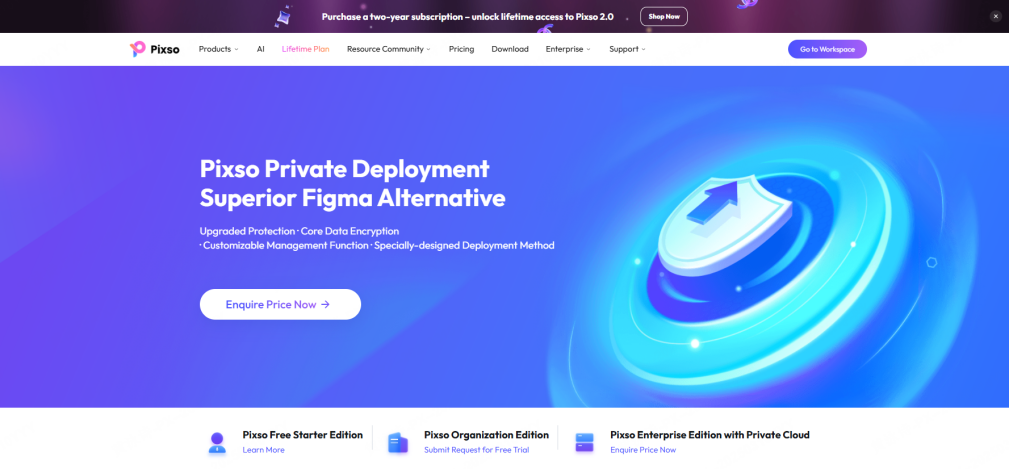
試行環境では、外向き通信を既定で拒否し、承認された内部依存先だけを利用可能にします。接続の試行を記録して分類します。インストール、有効化、ログイン、ファイル作成・取り込み、共有ライブラリ、コメント、バージョン、操作デモ、開発への引き継ぎ、素材書き出し、バックアップ、復元、ログ出力、更新、ロールバック、サポート診断を試してください。
| シナリオ | 期待する結果 | 証拠 |
|---|---|---|
| 未承認の外向き通信をすべて遮断する | 基本の編集と保存を続けられ、任意機能の失敗が明確に示される | ファイアウォール・クライアントのログと利用者の観察 |
| 認証サービスが利用できない | 承認された継続運用・緊急アクセスの設計どおりに動く | 認証テストと管理者の記録 |
| 大規模な共有ライブラリを更新する | 権限のある利用者が外部通信なしで承認済みの版を受け取る | バージョン記録と取得した通信情報 |
| プロジェクトを削除する | 承認された復旧が目標を満たし、監査イベントが生成される | 復元所要時間とログ出力 |
| 更新パッケージを取り込む | 署名またはチェックサム、検査、承認、適用、ロールバックが記録される | 変更管理票とテスト結果 |
| ベンダーサポートが必要になる | 隔離環境では診断データから機密情報を除去して承認済み経路で移送する。監督下の外部接続は、明示的に許可された接続制限ネットワークに限る | サポート記録とアクセスログ |
通常のPixsoプラットフォームには、UIデザイン、コンポーネントとトークン、チームライブラリ、コメント、履歴、操作デモ、Dev Viewがあります。これを受け入れの基準とし、制限環境で利用可能、変更あり、利用不可となる機能を記録します。例外には、管理責任者と業務上の代替手順が必要です。
試行の最後に、隔離区画の運用手順書をまとめます。構成、ファイアウォール規則、パッケージ移送、認証ID、バックアップと復元、ログ管理、インシデント対応、更新周期、サポート経路、容量、廃止手順を含めます。「オフラインで動く」という口頭の説明よりも、有用な成果物になります。
機能面の受け入れ後には、30日間の運用観察を組み込みます。ストレージ増加、ログ量、共同作業負荷、バックアップ時間、クライアントの安定性、サポート依頼を観察します。デザイナーと開発者に迂回作業を報告してもらってください。スクリーンショット、重複ファイル、手作業の素材移送が繰り返されるなら、機能不足や現実に合わない制御が隠れていることがよくあります。
サーバーだけでなく、人の作業も測定します。コンポーネントの検索、内部レビュー担当者の招待、フローの提示、意見への対応、開発への素材引き継ぎなど、一般的な作業時間を測ります。現在の基準と比較し、セキュリティ対策で利便性が失われる場合は、利用者の工夫任せにせず承認された代替策を用意します。
最後に廃止を予行します。保持すべき記録とデザイン成果物を書き出し、認証IDを失効させ、シークレットと証明書を削除し、必要なログを保管します。作業用ストレージは方針に従って消去し、バックアップの保管期限も記録します。隔離プラットフォームにも、管理された終了手順が必要です。
6. エアギャップ環境のUIデザインツールに関するFAQ
Q1. オンプレミスのデザインツールは自動的にエアギャップになるか
いいえ。ライセンス、更新、テレメトリー、メール、フォント、プラグイン、AI、サポートのエンドポイントへ通信する場合があります。エアギャップは、ネットワーク制御と業務テストで確認する必要があります。
Q2. 隔離ネットワークでも共同作業できるか
デザインサーバー、認証、ストレージ、クライアントがすべて区画内で動き、製品が外部サービスなしで必要な共同作業に対応していれば可能です。
Q3. エアギャップ環境でAI機能は使えるか
真のエアギャップでは、モデルと依存先が承認され、すべて境界内で利用できる場合に限られます。公開AIエンドポイントは通常使えません。外部AIへ管理されたゲートウェイ経由で接続することが明示的に認められる場合は、エアギャップではなく接続制限ネットワークの構成として扱います。
Q4. デザイン素材はどう区画内へ取り込むか
承認、来歴確認、マルウェア検査、内容検査、記録を備えた移送手順を使います。未管理の可搬媒体や個人のクラウドストレージは避けてください。
Q5. 更新を安全に適用する方法は
真正性を確認できるパッケージとリリース情報を入手し、境界外で検査・承認します。管理された手順で移送し、非本番環境で試験して、バックアップ、適用、確認を行い、ロールバック経路を残します。
Q6. Pixsoは隔離環境で動作するか
Pixsoはイントラネットとプライベート導入の選択肢を案内しています。特定のビルドが真のエアギャップ要件を満たすかは、提案された構成におけるライセンス、認証、更新、外部依存、サポートの動作を実証して判断する必要があります。