В этой статье

Scott
Выбор между локальным и облачным дизайн-инструментом — решение об архитектуре безопасности, а не простое сравнение того, что находится «внутри» и «снаружи» межсетевого экрана. Облачный сервис передаёт часть эксплуатационной нагрузки провайдеру; частное развёртывание даёт заказчику больше контроля над инфраструктурой и больше ответственности за неё. Безопаснее та модель, в которой риски, меры защиты и ответственные соответствуют модели угроз организации.
Если вы оцениваете частное развёртывание Pixso, сопоставьте конкретную предлагаемую конфигурацию с приведённой ниже моделью ответственности.
Часть 1. Постройте модель угроз для дизайн-материалов
Дизайн-файлы могут раскрывать ещё не выпущенные продукты, пути клиентов, внутренние системы, концепции API, материалы бренда и снимки рабочих систем. Дизайн-платформа также хранит комментарии, сведения об участниках, историю версий, библиотеки, экспортированные материалы и ссылки, показывающие устройство продукта. Начните с классификации этих ресурсов и определите, кто может создавать, просматривать, экспортировать, администрировать и удалять их.
Составьте список реалистичных угроз, прежде чем выбирать способ развёртывания:
- кража учётных записей или избыточные права;
- публичные ссылки или неверные разрешения рабочего пространства;
- сохранение доступа у ушедших сотрудников;
- передача данных внешним получателям непроверенными плагинами, интеграциями, шрифтами или AI-сервисами;
- злоупотребления администраторов или компрометация служебных учётных записей;
- программы-вымогатели, разрушительные изменения или неработающие резервные копии;
- необновлённые компоненты самостоятельно размещённой системы;
- сбой провайдера, изоляция сети или прекращение поддержки поставщика.
Результатом должны стать схема потоков данных и реестр рисков. Учитывайте обычную совместную работу, экспорт, резервное копирование, доступ поддержки, телеметрию, обновления и обработку инцидентов. Фраза «Файл находится на нашем сервере» не заменяет полноценную модель безопасности.
Часть 2. Сравните границы ответственности
| Область контроля | Облачный сервис | Частное развёртывание |
|---|---|---|
| Инфраструктура приложения | В основном обслуживается провайдером | Обслуживается заказчиком или партнёром по внедрению |
| Настройка идентификации | Заказчик настраивает пользователей, роли, SSO и общий доступ | Заказчик также интегрирует и обслуживает зависимые системы идентификации |
| Установка обновлений безопасности | Провайдер обновляет сервис; заказчик отслеживает изменения клиентов и интеграций | Заказчик планирует, тестирует и устанавливает поддерживаемые версии |
| Журналирование | Провайдер предоставляет предусмотренные журналы и варианты сроков хранения | Заказчик собирает, защищает, хранит и контролирует журналы приложения и инфраструктуры |
| Резервное копирование и восстановление | Провайдер обеспечивает восстановление сервиса; важны подтверждённые договором обязательства | Заказчик разрабатывает процедуры резервного копирования, восстановления и аварийного восстановления |
| Физическая и сетевая защита | Базовые меры обеспечивают провайдер и облачная платформа | Заказчик управляет сегментацией, входящим и исходящим трафиком, узлами и хранилищами |
NIST Cybersecurity Framework 2.0 полезен тем, что рассматривает управление безопасностью и риски цепочки поставок как постоянные обязанности. Оценивайте обе модели по результатам функций Govern, Identify, Protect, Detect, Respond и Recover — управления, выявления, защиты, обнаружения, реагирования и восстановления. Не учитывайте одну меру дважды и не оставляйте её без ответственного на границе между заказчиком и поставщиком.
Часть 3. Поставьте идентификацию и управление доступом в центр защиты
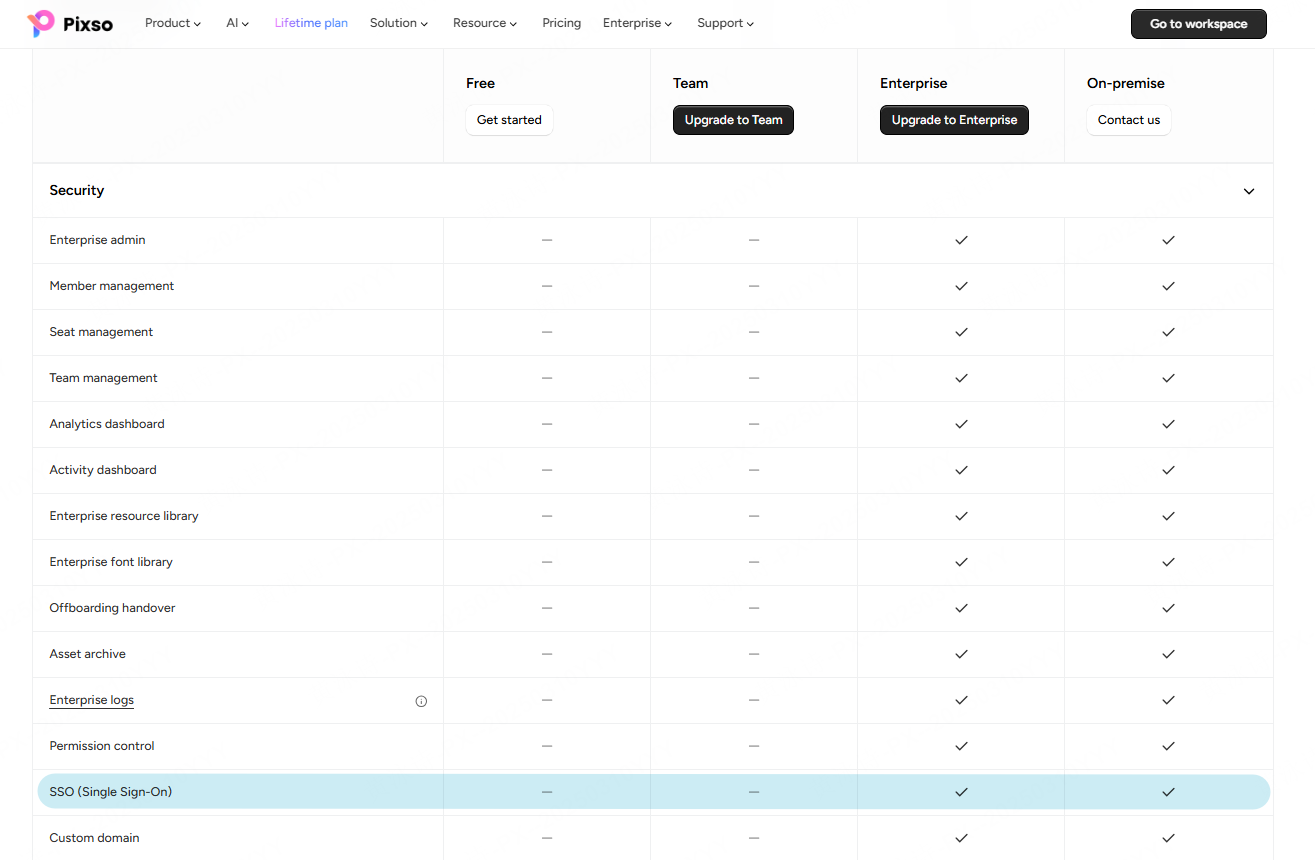
При оценке совместной дизайн-платформы в первую очередь проверьте сбои управления доступом, общим доступом и жизненным циклом учётных записей, а не только расположение хранилища. Определите роли дизайнеров, рецензентов, разработчиков, внешних агентств, администраторов рабочего пространства, инфраструктуры и сотрудников поддержки. По возможности отделите администрирование содержимого от администрирования серверов.
Практическая проверка управления доступом должна включать:
- SSO или интеграцию с каталогом пользователей и обязательную многофакторную аутентификацию;
- автоматическое создание и отключение учётных записей;
- роли с минимальными необходимыми правами на уровне организации, проекта, файла, библиотеки и ссылки;
- срок действия доступа гостей и подрядчиков;
- ограничения экспорта, копирования, общего доступа и публикации;
- контролируемый аварийный административный доступ;
- доступные для проверки записи об изменениях прав и владельцев.
Модель зрелости нулевого доверия CISA охватывает идентификацию, устройства, сети, приложения, рабочие нагрузки и данные. Такой подход полезнее, чем доверие каждому пользователю только потому, что сервис работает во внутренней сети.
Важны и средства контроля конечных устройств и браузеров. Дизайнеры регулярно вставляют снимки экранов, устанавливают шрифты, экспортируют ресурсы и открывают общие ссылки. Определите разрешённые клиенты, требования к состоянию устройств, обращение с локальным кешем, места загрузки файлов, правила буфера обмена, проверку на вредоносное ПО и требования к снимкам экрана. Если платформа поддерживает плагины или расширения, требуйте список разрешённых компонентов, ответственного, проверку прав, порядок обновления и удаления. Частный сервер сам по себе не мешает авторизованному клиенту отправить экспортированные материалы в неразрешённое место.
Часть 4. Проследите данные, сеть, резервные копии и внешние зависимости
Инвентаризация должна охватывать больше, чем видимый холст. Зафиксируйте, где хранятся содержимое файлов, изображения, комментарии, шрифты, миниатюры, поисковые индексы, журналы аудита, атрибуты пользователей, резервные копии, диагностические пакеты и вложения обращений в поддержку. Определите границы шифрования и владельцев ключей. Опишите все внешние адреса для лицензирования, телеметрии, обновлений, плагинов, AI, почты, объектных хранилищ и поддержки.
Для облачного инструмента выясните, какие типы данных охватывает выбранный регион хранения, а какие остаются глобальными. Для частного развёртывания проверьте контроль исходящего трафика и наличие документации по необходимым адресам поставщика. Заблокированное соединение должно давать предсказуемый результат, а не незаметно отключать сохранение, аутентификацию или восстановление.
Резервным копиям нужна собственная модель угроз. Где это уместно, используйте неизменяемые или иным способом защищённые копии, разделяйте администрирование резервного копирования и приложения, проверяйте восстановление как содержимого, так и конфигурации. Зафиксируйте допустимую потерю данных и целевое время восстановления — RPO и RTO — и подтвердите их учебным восстановлением.
Часть 5. Требуйте подтверждения обнаружения, реагирования и устойчивости
После внедрения защищённая дизайн-платформа должна давать пригодные для проверки свидетельства. Определите события для журналирования: аутентификацию, неудачные попытки доступа, изменения ролей и общего доступа, экспорт, удаление, действия администраторов, доступ поддержки и изменения конфигурации. Проверьте временные метки, идентификаторы пользователей, защиту целостности, сроки хранения, формат экспорта и интеграцию с SIEM.
Во время пилота проиграйте сценарии инцидентов. Отключите скомпрометированного пользователя, отзовите общие ссылки, установите, какие данные экспортировались, восстановите удалённый файл, замените секрет и восстановитесь после неудачного обновления. Для облачного сервиса изучите обязательства по уведомлениям и предоставлению свидетельств. Для частного развёртывания определите задачи своей команды и задачи, требующие поддержки поставщика.
Доступность включает и непрерывность дизайнерской работы. При ожидаемой нагрузке проверьте большие файлы, общие библиотеки, совместное редактирование в реальном времени, задержки между площадками, поведение локального клиента и передачу разработчикам. Если средства безопасности делают основной процесс непригодным для работы, люди будут искать способы их обойти.
Используйте измеримые критерии приёмки. Например: отключить уволенного сотрудника за установленное время, обнаружить по журналам все случаи предоставления внешнего доступа, восстановить указанный проект в пределах целевого срока и установить критическое обновление в согласованное окно обслуживания. Метрики показывают, существует ли мера только в документации или действительно работает при эксплуатации.
Часть 6. Примените модель к частному развёртыванию Pixso
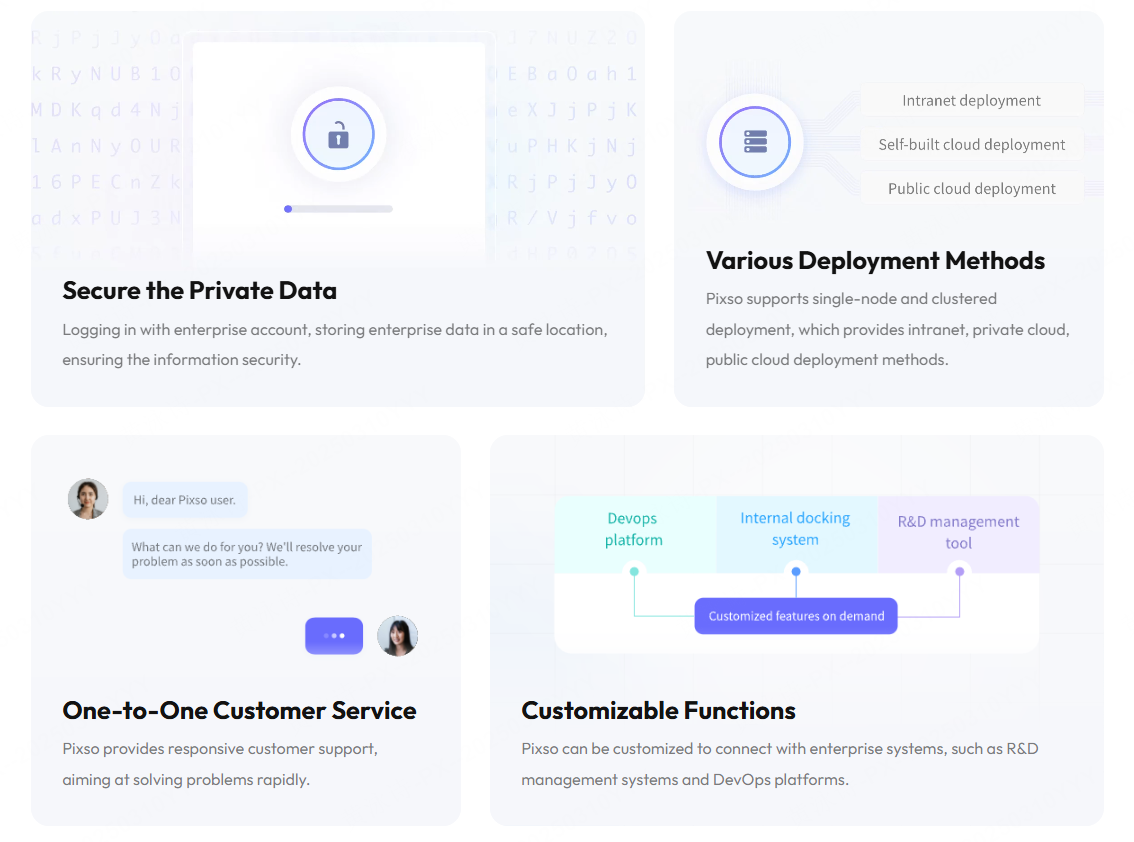
На официальной странице частного развёртывания Pixso описаны одноузловые и кластерные конфигурации, размещение во внутренней сети и частном облаке, управление разрешениями и участниками, журналы активности, корпоративные библиотеки ресурсов и настройка подключений к системам управления разработкой или DevOps. Эти возможности позволяют рассматривать Pixso для дизайн-среды под контролем заказчика, но внедрению всё равно нужны архитектура конкретного проекта и матрица ответственности.
Попросите Pixso показать именно предлагаемую версию на характерных для вас ролях и данных. Изучите входящий и исходящий трафик, интеграцию идентификации, разделение административных ролей, экспорт журналов, резервное копирование и восстановление, высокую доступность, доставку обновлений, работу с уязвимостями, доступ поддержки, границы доработок и экспорт данных. Затем проверьте рабочие процессы, описанные на платформе Pixso: UI-дизайн, дизайн-системы, комментарии, версии, интерактивные демонстрации и передачу разработчикам.
Часть 7. Вопросы о безопасности локальных и облачных дизайн-инструментов
1. Локальные дизайн-инструменты безопаснее облачных?
Не автоматически. Частное развёртывание расширяет контроль заказчика, но также передаёт ему обновления, мониторинг, резервное копирование, восстановление и безопасность инфраструктуры. Сравнивайте остаточный риск и зрелость эксплуатации, а не названия моделей.
2. Что важнее всего для защиты совместного дизайна?
Обычно начинать следует с идентификации и управления доступом. Обеспечьте надёжную аутентификацию, минимальные необходимые права, автоматизацию жизненного цикла учётных записей, правила общего доступа и возможность проверить действия администраторов.
3. Делает ли межсетевой экран частную дизайн-платформу доверенной?
Нет. Внутренние учётные записи, устройства, интеграции, администраторы и скомпрометированные сервисы всё равно создают риски. Применяйте принципы нулевого доверия и контролируйте чувствительные действия.
4. Какие подтверждения нужны от облачного поставщика?
Запросите документацию по архитектуре и потокам данных, отчёты о проверках безопасности, соответствующие вашим требованиям, описание идентификации и журналирования, условия реагирования на инциденты, обязательства по восстановлению, сведения о субобработчиках, границы регионального хранения и процедуры выхода из сервиса.
5. Какие подтверждения нужны от поставщика частного развёртывания?
Запросите поддерживаемую топологию, перечень программных компонентов SBOM и сведения о зависимостях, рекомендации по усилению защиты, сетевые требования, процедуры обновления и работы с уязвимостями, резервного копирования и восстановления, спецификацию журналирования, модель доступа поддержки и матрицу ответственности.
6. Как часто пересматривать выбор?
Возвращайтесь к нему после существенных изменений архитектуры, продукта, требований регулирования, угроз или поставщиков, а также при периодической оценке рисков. Выбор модели сопровождает весь жизненный цикл системы и не заканчивается разовой покупкой.