В этой статье

Scott
UI-дизайн в изолированной среде с воздушным зазором — это не просто установка обычной программы без доступа к интернету. Рабочий процесс должен охватывать лицензирование, идентификацию пользователей, шрифты, библиотеки, изображения, комментарии, версии, интерактивные демонстрации, передачу материалов разработчикам, обновления, журналы, резервное копирование и поддержку. Если хотя бы одна критическая зависимость требует обращения к общедоступной конечной точке, речь идёт о сети с ограниченным доступом, а не о полном воздушном зазоре. При оценке частного развёртывания Pixso сначала определите, какой режим нужен команде.
1. Разграничьте воздушный зазор, ограниченную сеть и автономное редактирование
Перед оценкой инструментов договоритесь о точных определениях:
- Воздушный зазор: у среды нет прямого сетевого пути к недоверенным сетям. Данные и программное обеспечение пересекают границу только через утверждённую процедуру передачи.
- Сеть с ограниченным доступом: системы могут обращаться к небольшому списку разрешённых внутренних или внешних сервисов через контролируемые шлюзы.
- Частное развёртывание во внутренней сети: сервис проектирования работает в сети организации, но лицензирование, обновления, телеметрия, почта, ИИ или поддержка могут по-прежнему зависеть от внешних сервисов.
- Автономное редактирование на рабочем компьютере: отдельное приложение и локальный файл работают без сети, однако централизованная совместная работа может быть недоступна.
Зафиксируйте нужную модель для каждого проекта. Оборонной программе может требоваться полностью изолированный контур, а производственной команде — лишь надёжная совместная работа во внутренней сети при сбоях WAN. Самое строгое требование без реальной потребности рабочего процесса может повысить стоимость и ухудшить удобство использования.
Определите не только сетевую границу, но и состав систем, входящих в область оценки и допуска по безопасности. Включите рабочие станции дизайнеров, браузерные или настольные клиенты, общее хранилище, системы резервного копирования, службы идентификации, сборщики журналов, станции передачи данных, компьютеры разработчиков и устройства для презентаций. Сервер проектирования может быть изолирован, тогда как конечные устройства соединяют сети через агенты синхронизации, общий буфер обмена, удалённый рабочий стол или неуправляемые съёмные носители.
2. Составьте реестр всех внешних зависимостей
До установки создайте реестр зависимостей. Включите в него:
- активацию и продление лицензий, сверку числа пользовательских лицензий;
- поставщика удостоверений, каталог пользователей, многофакторную аутентификацию и почтовые уведомления;
- пакеты приложений, контейнеры, обновления операционной системы и источники сведений об уязвимостях;
- шрифты, библиотеки значков, стоковые изображения, плагины, шаблоны и ресурсы сообщества;
- конечные точки моделей ИИ и сервисы обработки контента;
- телеметрию, отчёты о сбоях, диагностику и поддержку поставщика;
- объектное хранилище, базы данных, поиск, кеши и места хранения резервных копий;
- репозитории кода, системы отслеживания задач, управления разработкой и интеграции DevOps;
- места назначения экспорта и процедуры работы со съёмными носителями.
Для каждой зависимости укажите категорию: входит в поставку, работает внутри контура, внешняя, включённая в список разрешённых, заменяема, необязательна или запрещена. Проверьте поведение при отказе. Недоступность необязательной аналитической конечной точки не должна лишать инструмент возможности сохранять работу или открывать файлы.
Документируйте происхождение ресурсов. Для шрифтов, наборов значков, изображений, плагинов, шаблонов и обновлений дизайн-системы нужны утверждённый источник, версия, лицензия, при необходимости контрольная сумма и ответственный владелец. Это помогает проверке безопасности и не даёт изолированной команде надолго застрять на ресурсах с неизвестным происхождением.
3. Спроектируйте рабочий процесс продуктового дизайна внутри контура
После введения сетевых ограничений команда должна сохранять возможность работать. Определите, как она будет:
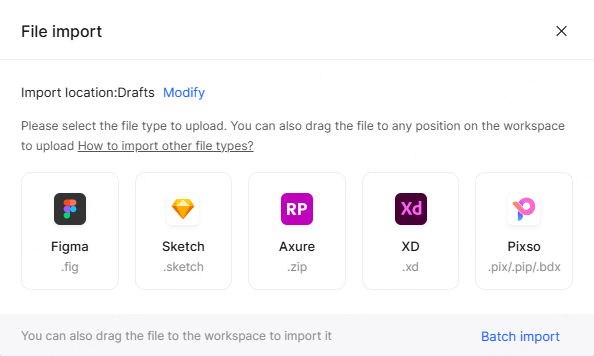
- создавать или импортировать файлы дизайна и использовать разрешённые шрифты;
- поддерживать общие компоненты, стили, токены и ответственность за них;
- обсуждать комментарии и решения с пользователями, чьи учётные записи позволяют установить автора;
- демонстрировать интерактивные сценарии внутри изолированного контура;
- управлять версиями и восстанавливать предыдущие состояния;
- передавать разработчикам спецификации, ресурсы и аннотации;
- ввозить и вывозить разрешённые материалы через границу среды;
- архивировать или уничтожать контент согласно политике организации.
Не обходите ограничения с помощью неконтролируемых копий на USB-носителях или скриншотов. Используйте утверждённую станцию либо процедуру передачи с проверкой на вредоносное ПО, инспекцией содержимого, подтверждением происхождения, разрешением и журналированием. Храните исходные файлы дизайна отдельно от экспортированных ресурсов для реализации.
Для идентификации пользователей тоже нужен автономный план. Если основная корпоративная служба находится вне контура, выясните, поддерживаются ли внутренний поставщик удостоверений, синхронизируемый каталог или процедура локальных учётных записей. Определите аварийный административный доступ, смену учётных данных, удаление доступа у уволенных сотрудников и периодический пересмотр прав.
Организуйте передачу дизайна разработчикам в пределах той же границы. Решите, будут ли они изучать файлы в специальном режиме просмотра, получать утверждённые ресурсы через внутренний репозиторий или использовать дизайн-токены через контролируемый конвейер. Сгенерированный код нужно проверять на соответствие целевому фреймворку, требованиям доступности, стандартам безопасности и существующим компонентам. Изоляция не должна становиться поводом обходить обычную инженерную проверку.
Запланируйте пользовательские исследования и согласование с заинтересованными сторонами. Внешних участников могут не допускать в контур, поэтому понадобятся демонстрации без чувствительных данных, утверждённые записи или отдельная среда с менее чувствительной информацией. Определите, как получать обратную связь без ввоза неконтролируемых файлов и раскрытия закрытых экранов.
4. Подготовьте обновления, реагирование на уязвимости и поддержку
Изолированное приложение может стать менее безопасным, если для него невозможно применять проверенные исправления. Требуйте подписанные или иным способом аутентифицированные файлы выпуска, контрольные суммы, описание изменений, сведения о зависимостях, поддерживаемые пути обновления и процедуры отката. Определите, как пакет попадёт в контур, кто его проверит и разрешит, а также как быстро можно испытать критическое обновление.
По возможности поддерживайте тестовую среду и среду восстановления. Репетируйте миграции баз данных и откат приложения. Резервные копии должны охватывать файлы, метаданные, библиотеки, сопоставления идентификаторов пользователей, конфигурацию, журналы и специальные интеграции. Проверьте восстановление без обращения к общедоступному интернету.
Введите календарь приёма выпусков и отдельный срочный маршрут. Плановые версии можно переносить после тестов совместимости и безопасности; критические уязвимости могут потребовать ускоренной проверки. Отслеживайте установленную версию, известные проблемы, статус поддержки, неудачные попытки обновления и самую старую пригодную для восстановления резервную копию. Не допускайте непланового расхождения версий между изолированными площадками.
Поддержка также должна соблюдать границу безопасности. При полном воздушном зазоре используйте передачу диагностических данных после удаления чувствительной информации по утверждённой процедуре или выездную поддержку, если она требуется. В сети с ограниченным доступом возможны ограниченные по времени сеансы под наблюдением через явно разрешённый шлюз. Однако такое внешнее соединение в реальном времени уже не соответствует полному воздушному зазору. Замените неконтролируемый удалённый доступ этими утверждёнными процедурами, регистрируйте разрешения и действия поставщика. Уточните, как специальные доработки влияют на поддержку и обновления.
5. Проверьте частное развёртывание Pixso в пилоте с запретом по умолчанию
Официальная страница частного развёртывания Pixso описывает размещение во внутренней сети, частном и публичном облаке, а также одноузловую и кластерную конфигурации. На ней также указаны управление правами, журналы действий участников, корпоративные ресурсы и возможность настройки связей с системами управления разработкой и DevOps. Конкретный объём интеграции нужно подтвердить для предложенной конфигурации. Сама эта информация не доказывает наличие полного воздушного зазора: изоляцию следует оформить как проверяемое требование.
Проводите пилот с запретом исходящего трафика по умолчанию и доступом только к разрешённым внутренним зависимостям. Фиксируйте и классифицируйте попытки соединений. Проверьте установку, активацию, вход, создание и импорт файлов, общие библиотеки, комментарии, версии, интерактивные демонстрации, передачу разработчикам, экспорт ресурсов, резервное копирование, восстановление, экспорт журналов, обновление, откат и диагностику для поддержки.
| Сценарий | Ожидаемый результат | Подтверждение |
|---|---|---|
| Заблокирован весь неразрешённый исходящий трафик | Основное редактирование и сохранение доступны; отказы необязательных функций понятны пользователю | Журналы межсетевого экрана и клиента, наблюдения пользователя |
| Служба идентификации недоступна | Поведение соответствует утверждённому плану непрерывности работы и аварийного доступа | Тест аутентификации и запись администратора |
| Обновлена большая общая библиотека | Пользователи с нужными правами получают утверждённую версию без внешних обращений | Запись о версии и перехваченный трафик |
| Удалён проект | Восстановление уполномоченным пользователем выполняется в рамках целевых показателей и создаёт событие аудита | Время восстановления и экспорт журнала |
| Внесён пакет обновления | Зафиксированы подпись или контрольная сумма, проверка, разрешение, развёртывание и откат | Заявка на изменение и результаты тестов |
| Потребовалась поддержка поставщика | При воздушном зазоре диагностические данные без чувствительной информации передаются по утверждённой процедуре либо проводится выездная поддержка; в ограниченной сети возможен отдельно разрешённый удалённый доступ под наблюдением | Запись о поддержке и журнал доступа |
Обычная платформа Pixso включает UI-дизайн, компоненты и токены, командные библиотеки, комментарии, историю версий, интерактивные демонстрации и Dev View. Возьмите этот рабочий процесс за основу приёмки, а затем отметьте, какие функции доступны, изменены или отсутствуют в ограниченной среде. Для каждого исключения нужны ответственный и практический способ продолжить работу.
Завершите пилот эксплуатационным регламентом изолированного контура. В него должны войти архитектура, правила межсетевого экрана, передача пакетов, учётные записи, резервное копирование и восстановление, обработка журналов, реагирование на инциденты, периодичность обновлений, порядок поддержки, ёмкость и вывод из эксплуатации. Такой документ полезнее неформального утверждения, что продукт «работает офлайн».
После функциональной приёмки проведите 30-дневное испытание в длительной эксплуатации. Наблюдайте за ростом хранилища, объёмом журналов, нагрузкой совместной работы, длительностью резервного копирования, стабильностью клиентов и обращениями в поддержку. Просите дизайнеров и разработчиков сообщать об обходных приёмах: повторяющиеся скриншоты, дубликаты файлов и ручная передача ресурсов обычно указывают на недостающую функцию или непрактичную меру контроля.
Измеряйте не только работу сервера, но и действия людей. Засекайте время типовых задач: найти компонент, пригласить внутреннего рецензента, показать сценарий, обработать замечания и передать ресурсы разработчикам. Сравните изолированный процесс с текущей базовой схемой. Если требования безопасности убирают удобную функцию, предложите утверждённую замену, а не рассчитывайте, что пользователи придумают её сами.
Наконец, отрепетируйте вывод из эксплуатации. Экспортируйте записи и материалы дизайна, которые организация обязана сохранить, отзовите доступ, удалите секреты и сертификаты, сохраните необходимые журналы, очистите рабочие хранилища по установленной политике и зафиксируйте сроки хранения резервных копий. Даже изолированной платформе нужен контролируемый конец жизненного цикла.
6. Частые вопросы об инструментах UI-дизайна с воздушным зазором
Вопрос 1. Означает ли локальное развёртывание инструмента полный воздушный зазор?
Нет. Продукт может по-прежнему обращаться к сервисам лицензирования, обновлений, телеметрии, почты, шрифтов, плагинов, ИИ или поддержки. Воздушный зазор нужно подтвердить сетевыми мерами контроля и испытанием рабочего процесса.
Вопрос 2. Могут ли дизайнеры совместно работать в изолированной сети?
Да, если сервер проектирования, службы идентификации, хранилище и клиенты работают внутри контура, а продукт поддерживает требуемую совместную работу без внешних сервисов.
Вопрос 3. Доступны ли функции ИИ при воздушном зазоре?
При полном воздушном зазоре модель и все необходимые зависимости должны быть утверждены и работать внутри границы. Общедоступные конечные точки ИИ недоступны. Обращение к внешнему ИИ через контролируемый шлюз может быть отдельно разрешено, но это уже сеть с ограниченным доступом, а не полный воздушный зазор.
Вопрос 4. Как вносить ресурсы дизайна в изолированный контур?
Используйте утверждённую процедуру передачи с разрешением, проверкой происхождения, поиском вредоносного ПО, инспекцией содержимого и журналированием. Избегайте неконтролируемых съёмных носителей и личных облачных хранилищ.
Вопрос 5. Как безопасно устанавливать обновления?
Получите аутентифицированные пакеты и сведения о выпуске, проверьте и разрешите их вне контура, затем перенесите через контролируемую процедуру. Выполните тестирование в непроизводственной среде, создайте резервную копию, разверните обновление, проверьте результат и сохраните путь отката.
Вопрос 6. Может ли Pixso работать в изолированной среде?
Pixso документирует варианты развёртывания во внутренней сети и частной инфраструктуре. Соответствие конкретной сборки требованию полного воздушного зазора зависит от лицензирования, идентификации, обновлений, внешних зависимостей и работы поддержки, проверенных в предложенной реализации.